
Halloween Siber: Kebocoran Data, Peretas Berbantuan AI, dan Mesin Kopi Nakal
31.10.2026
Insiden siber Oktober terasa seperti maraton film horor: data pribadi jutaan orang di Denmark diakses, AI dimanfaatkan untuk mencuri data kartu pembayaran, freezer supermarket disabotase, dan mesin kopi menghasilkan lalu lintas data yang sulit dipercaya. Berikut rangkuman kisah serta pelajaran keamanannya.
Mimpi Buruk dengan Password “123456”
Cuplikan film A Nightmare on Elm Street (sutradara Wes Craven, 1984)
Apa yang terjadi: Peretas mengakses data pribadi yang berkaitan dengan hampir sembilan juta orang di Denmark.
Bagaimana kejadiannya: Penyerang membobol sistem Pays ApS, perusahaan swasta yang memiliki akses resmi ke registri penduduk nasional Denmark (CPR). Menurut laporan media, sedikitnya tiga akun Pays ApS, termasuk akun administrator, menggunakan kata sandi sangat sederhana: “123456”.
Setelah berhasil masuk ke salah satu akun, peretas menjalankan program otomatis untuk mengambil data. Pada 10–20 September, mereka mengirim sekitar 14 juta permintaan ke registri dan mendapatkan akses ke nama, alamat, serta nomor identifikasi pribadi dari 8,8 juta orang. Sistem pemantauan tidak menandai aktivitas mencurigakan tersebut. Insiden baru diketahui pada 2 Oktober setelah seorang pegawai administrasi melihat terjadi lonjakan tidak wajar dalam tagihan permintaan data Pays ApS. Akses perusahaan lalu diblokir dan polisi memulai penyelidikan.
Skalanya sangat mengkhawatirkan. Registri itu memuat sekitar 11 juta catatan, termasuk milik warga yang sudah meninggal atau pindah ke luar negeri. Penyerang mengakses sekitar 80% catatan tersebut. Dengan populasi Denmark saat ini sekitar enam juta orang, insiden ini menunjukkan besarnya skala kebocoran data tersebut.
Stranger Things: Tahu Ada Masalah, Tapi Mana Buktinya?
Cuplikan serial Stranger Things (Matt dan Ross Duffer, 2016-2025)
Apa yang terjadi: Sebuah perusahaan di Dubai menuduh mantan karyawan membocorkan rahasia dagang, tetapi tidak mampu membuktikannya.
Bagaimana kejadiannya: Perusahaan menggugat mantan karyawannya atas dugaan menghina rekan kerja dan pelanggan, mengungkapkan informasi bisnis rahasia, serta membujuk pelanggan agar beralih ke perusahaan lain. Manajemen mengklaim tindakan itu mengakibatkan kerugian finansial dan kerusakan reputasi, lalu menuntut ganti rugi sekitar US$1,4 juta.
Pengadilan menilai bukti yang diajukan tidak memadai. Perusahaan tidak dapat menunjukkan materi pendukung yang cukup, seperti rekaman percakapan atau tangkapan layar pesan. Gugatan tersebut akhirnya ditolak.
|
Perlindungan rahasia dagang perlu lebih dari sekadar klausul kerahasiaan. Perusahaan membutuhkan klasifikasi dokumen, label sensitivitas, pembatasan akses, dan catatan aktivitas yang bisa digunakan saat investigasi. Baca panduan cara melindungi rahasia dagang digital dengan label klasifikasi untuk langkah yang lebih praktis. |
American Horror Story: Data Pribadi Lebih dari Tiga Juta Orang Diakses Peretas
Cuplikan serial American Horror Story (Ryan Murphy dan Brad Falchuk, sejak 2011)
Apa yang terjadi: Peretas mendapat akses ke informasi pribadi lebih dari tiga juta orang dalam arsip personel Departemen Pertahanan AS.
Bagaimana kejadiannya: Defense Manpower Data Center, lembaga di bawah Departemen Pertahanan AS, menyimpan lebih dari 60 juta catatan tentang personel militer, pegawai sipil, keluarga, pensiunan, dan veteran. Pada Oktober 2025, penyerang membobol server berkas pusat tersebut. Namun, penyusupan baru diketahui sekitar enam bulan kemudian.
Selama periode itu, peretas mengakses data pribadi 2,76 juta orang yang masih hidup dan 294.000 orang yang telah meninggal. Informasi yang terpapar mencakup nama, tanggal lahir, detail kontak, dan nomor Jaminan Sosial AS (SSN).
Pelaku belum teridentifikasi. Perwakilan Pentagon menyatakan belum menemukan bukti bahwa informasi yang dicuri telah disalahgunakan.
IT: “Halo, Ini Rekan Kerja. Boleh Masuk?”
Cuplikan film It (sutradara Andy Muschietti, 2017)
Apa yang terjadi: Penyerang menyamar sebagai pegawai perusahaan layanan kesehatan Astrana Health dan mencuri informasi internal.
Bagaimana kejadiannya: Penyerang memalsukan nomor telepon resmi Astrana Health lalu menghubungi para pegawai sambil berpura-pura sebagai rekan kerja. Dengan rekayasa sosial, mereka memperoleh akses ke server perusahaan dan mengambil informasi rahasia.
Astrana Health melibatkan pakar keamanan siber eksternal untuk menyelidiki insiden tersebut. Skala kebocoran masih diselidiki. Setelah kejadian, perusahaan mereset akun, membatasi penggunaan perangkat akses jarak jauh, dan memperketat pemantauan keamanan.
Kebocoran Paling Lambat: Baru Ketahuan Tiga Tahun Kemudian
Cuplikan film The Horribly Slow Murderer with the Extremely Inefficient Weapon (sutradara Richard Gale, 2008)
Apa yang terjadi: Seorang pegawai lembaga pemerintah tanpa sengaja memublikasikan data pribadi hampir 400.000 orang.
Bagaimana kejadiannya: Pada 2023, pegawai Department of Health Care Finance di Washington, DC, mengunggah laporan statistik pasien ke situs publik. Tiga tahun kemudian, audit internal baru menemukan bahwa berkas-berkas itu selama ini masih mengandung kolom tersembunyi berisi informasi pribadi 399.086 orang.
Pegawai tersebut tidak menyadari adanya kolom tersembunyi. Siapa pun yang membuka file berpotensi melihat alamat, nomor asuransi kesehatan, tanggal lahir, serta nama dokter yang menangani para pasien.
Lembaga tersebut menghapus informasi, melaporkan kebocoran kepada otoritas federal, dan melakukan peninjauan internal. Menurut pejabat terkait, belum ditemukan bukti bahwa ada pihak yang mengakses atau menggunakan informasi itu untuk penipuan.
Maximum Overdrive: Hacker Menginjak Gas dengan AI
Cuplikan film Maximum Overdrive (sutradara Stephen King, 1986)
Apa yang terjadi: Seorang penyerang memanfaatkan AI untuk mencuri data lebih dari 600.000 kartu pembayaran dan menyusupi lebih dari 100 situs web.
Bagaimana kejadiannya: Penyerang mengotomatiskan operasinya dengan agen AI. Setelah diberi target umum, agen-agen itu mencari kerentanan dan mengeksploitasi sistem secara mandiri. Hasilnya, data lebih dari 600.000 kartu pembayaran yang masih aktif dicuri, sementara skrip web skimmer dipasang di sedikitnya 119 situs.
Korban dilaporkan mencakup sebuah maskapai besar AS dan jaringan hotel dalam daftar Fortune 500, meski nama organisasinya tidak diungkapkan. Sejumlah bisnis yang terdampak mengalami kebocoran data dan gangguan operasional.
The Ring: Telepon Berikutnya Mungkin dari Penipu
Cuplikan film The Ring (sutradara Gore Verbinski, 2002)
Apa yang terjadi: Penyerang mencuri lebih dari 11 juta catatan pelanggan Burger King Jepang.
Bagaimana kejadiannya: Peretas masuk ke sistem pengelolaan informasi pengguna aplikasi seluler Burger King Japan. Dalam enam hari, mereka mengunduh data sekitar 11,18 juta pelanggan, meliputi nama, tanggal lahir, jenis kelamin, email, nomor telepon, dan riwayat pesanan.
Perusahaan mendeteksi kebocoran, memblokir alamat IP yang digunakan penyerang, dan memulai investigasi. Burger King Japan menyatakan belum menemukan kasus penipuan atau dampak langsung lainnya dari insiden tersebut. Meski demikian, pelanggan diperingatkan bahwa penjahat bisa memakai informasi yang dicuri untuk mengirim pesan phishing atau menelepon dengan mengatasnamakan perusahaan.
Horor Supermarket: Freezer di Prancis Dibuat Panas
Cuplikan film Dracula (sutradara Luc Besson, 2025)
Apa yang terjadi: Peretas membobol perangkat lunak pendingin di sedikitnya 330 supermarket di Prancis.
Bagaimana kejadiannya: Pelaku menyerang perangkat lunak pengendali pendingin Danfoss yang digunakan oleh gerai-gerai jaringan supermarket besar seperti Intermarché, Netto, Carrefour, dan U. Sistem lama yang belum menerima pembaruan keamanan.
Antarmuka web pengendali pendingin terpapar langsung ke internet agar teknisi dapat melakukan perawatan jarak jauh. Peretas menemukan antarmuka tersebut, mengambil alih panel kontrol, dan menaikkan suhu hingga 50°C. Akibatnya, persediaan makanan segar maupun beku rusak.
Untuk menyembunyikan sabotase, pelaku diduga mengubah pengaturan pemantauan keamanan dan mengirimkan data suhu palsu kepada teknisi sementara makanan beku mencair. Kejaksaan Paris dan unit khusus kejahatan siber membuka penyelidikan. Kerugian awal diperkirakan mencapai puluhan juta euro dan para peritel terdampak dilaporkan bersiap menggugat Danfoss.
Twilight: Babak Baru ShinyHunters vs FBI
Cuplikan film The Twilight Saga: Eclipse (sutradara David Slade, 2010)
Apa yang terjadi: Kelompok peretas ShinyHunters diduga mencuri 3 TB data terkait personel FBI.
Bagaimana kejadiannya: ShinyHunters merupakan kelompok kejahatan siber internasional yang dikenal mencuri dan menjual data. Kelompok itu pernah dikaitkan dengan serangan terhadap Microsoft, AT&T, Salesforce, LVMH, dan organisasi besar lainnya. Sejak muncul pada 2019, aktivitas mereka dipantau FBI dan sejumlah situs terkait telah ditutup.
Pada Mei 2026, FBI mengeluarkan pernyataan yang menuding ShinyHunters melebih-lebihkan dampak serangan dan menekan korban. Empat bulan kemudian, penyerang dilaporkan menerobos infrastruktur terkait FBI dan mengambil informasi pribadi 5.000 agen aktif maupun mantan agen.
Menurut biro tersebut, peretas mengeksploitasi kerentanan pada sistem yang keamanannya dikelola kontraktor pihak ketiga. ShinyHunters menyebut serangan itu sebagai “kampanye pemasaran melawan disinformasi” dan menuntut FBI memperbaiki atau menghapus pernyataan bulan Mei. Kelompok itu juga mengatakan kepada wartawan bahwa mereka tidak berencana menerbitkan data curian.
Setelah serangan, situs ShinyHunters di dark web tidak lagi berfungsi. Aparat penegak hukum AS, Yordania, dan Belanda menangkap sejumlah anggota kunci kelompok tersebut.
Mesin Kopi yang Tahu Terlalu Banyak
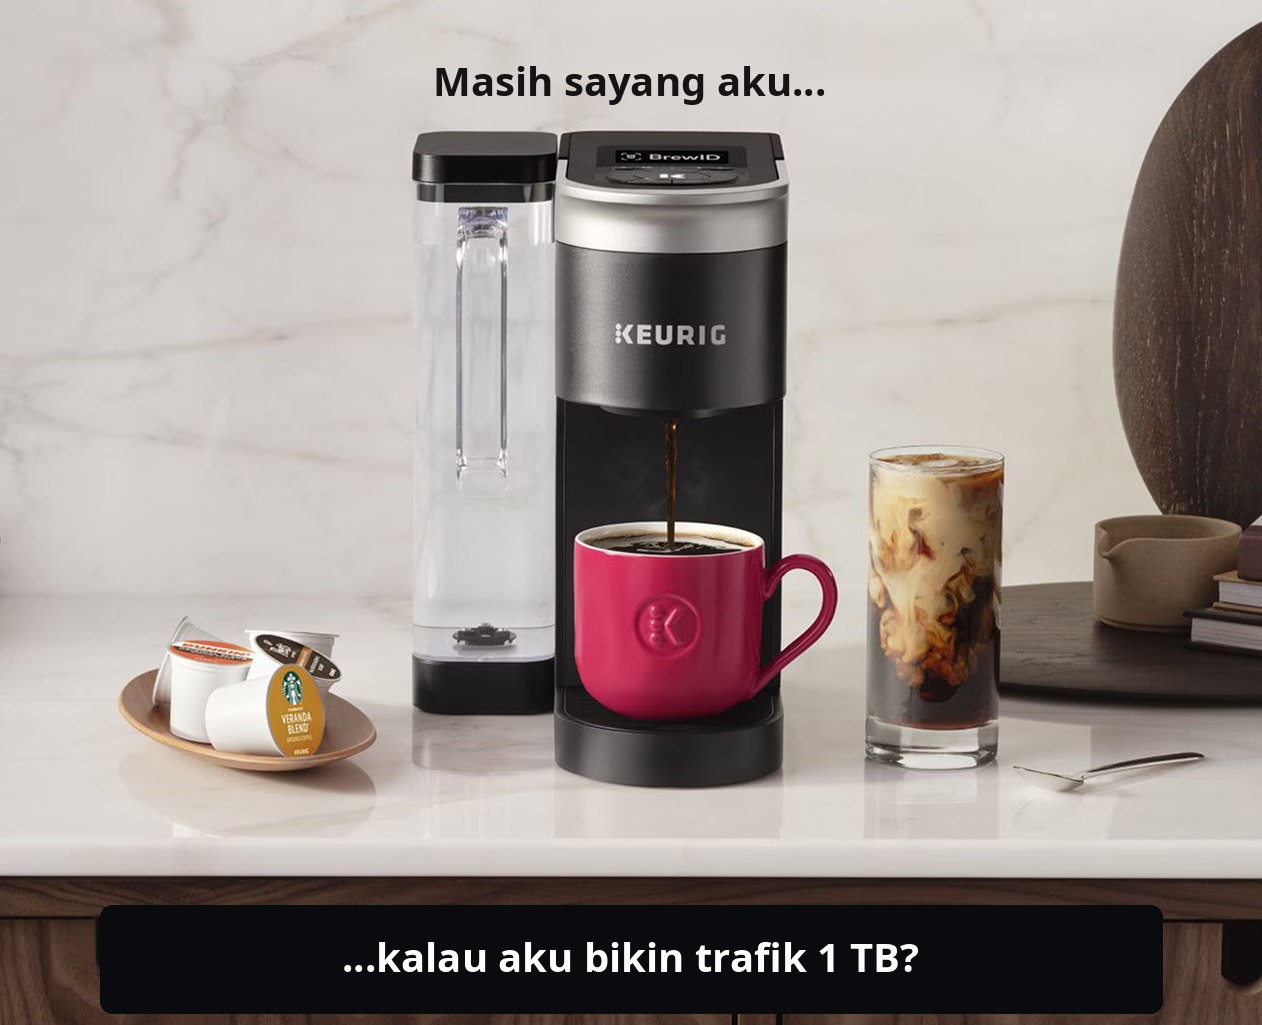
Apa yang terjadi: Sebuah mesin kopi pintar menghasilkan trafik jaringan sekitar 1 TB hanya dalam sepuluh hari.
Bagaimana kejadiannya: Seorang pengembang perangkat lunak menyadari mesin kopi Keurig K-Supreme Smart miliknya menghasilkan trafik jaringan sebanyak 1.008 GB selama sepuluh hari. Ia menyampaikan keluhan kepada produsen di media sosial, mempertanyakan mengapa sebuah mesin kopi bisa menghasilkan lalu lintas data sebesar itu.
Setelah diselidiki, pengembang itu menyimpulkan volume trafik yang tidak biasa kemungkinan berasal dari gangguan pada tumpukan protokol jaringan (network stack) atau firmware. Dalam kondisi normal, mesin hanya mengirim telemetri terbatas, seperti pengaturan, status daya, informasi penyeduhan, dan jenis kapsul kopi. Perangkat tersebut tidak dirancang untuk mengirimkan data pribadi.
Gangguan itu membebani titik akses, tetapi sebagian besar trafik tampaknya berputar di dalam jaringan lokal, bukan benar-benar diunggah ke internet. Pengembang tersebut memulai ulang mesin dan memindahkannya ke segmen jaringan virtual terpisah. Trafik abnormal pun berhenti.
Tips Keamanan Bulan Ini: Kenali aktivitas mencurigakan sebelum menjadi insiden.
Kasus di Denmark menunjukkan risiko kredensial lemah dan aktivitas tidak wajar yang luput dari pengawasan. Insiden di Washington, D.C., dan Dubai mengingatkan pentingnya memeriksa data sensitif sebelum publikasi serta menyimpan bukti penggunaan informasi rahasia.
Perkuat perlindungan data dengan SearchInform FileAuditor (DCAP) untuk klasifikasi data dan audit akses, serta Risk Monitor (Next-Gen DLP) untuk memantau aktivitas pengguna dan mencegah kebocoran data.
 Berlangganan buletin kami!
Tetap update dengan tren industri dan pelajari cara melindungi diri Anda dari kebocoran data dan insiden keamanan siber.
Produk SearchInform diakui oleh

