
Apa yang Harus Dilakukan Solusi DLP Modern? 9 Kemampuan Penting Next-Gen DLP
11.09.2026
Sistem Data Loss Prevention (DLP) pada awalnya dirancang untuk mencegah informasi rahasia keluar dari organisasi. Namun, saat ini platform DLP canggih diharapkan mampu melakukan jauh lebih banyak daripada sekadar mencegah kebocoran data.
Next-Gen DLP telah berkembang menjadi platform perlindungan bisnis yang lebih luas. Solusi ini dapat membantu organisasi mengidentifikasi risiko orang dalam, mendeteksi fraud perusahaan, mengontrol penggunaan AI, mengklasifikasikan data sensitif, memahami proses internal dengan lebih baik, serta mengurangi biaya operasional yang tidak perlu.
Apa Saja Kemampuan Penting Next-Gen DLP?
Solusi Next-Gen DLP sebaiknya menyediakan sembilan kemampuan utama:
- Penemuan dan klasifikasi data
- Pencegahan kebocoran data
- Pencadangan otomatis informasi penting
- Analisis risiko orang dalam dan perilaku pengguna
- Kontrol penggunaan AI
- Watermarking dan keterlacakan data
- Analitik penggunaan perangkat lunak dan perangkat keras
- Analitik tenaga kerja dan HR
- Analitik proses bisnis dan nilai lintas departemen
Secara keseluruhan, kemampuan ini memperluas fungsi DLP dari kontrol keamanan menjadi platform yang lebih luas untuk perlindungan data, pengelolaan risiko orang dalam, dan analitik bisnis.
Berikut pembahasan setiap kemampuan secara lebih rinci.
1. Penemuan dan Klasifikasi Data
Perlindungan data yang efektif dimulai dengan mengetahui di mana data sensitif disimpan dan bagaimana data tersebut harus diklasifikasikan. Informasi perusahaan tersebar di workstation, repositori internal, penyimpanan cloud, dan berbagai lingkungan lainnya.
Komponen FileAuditor dalam Next-Gen DLP dapat secara otomatis menemukan data perusahaan di workstation, repositori internal, penyimpanan cloud, dan lingkungan lainnya; menganalisis isi file; mengklasifikasikan dokumen berdasarkan tingkat sensitivitas; serta mengidentifikasi informasi yang tersimpan di luar kontrol keamanan yang telah ditetapkan.
Hal ini sangat penting untuk shadow data, yaitu informasi perusahaan yang disalin, dipindahkan, atau disimpan di lokasi yang mungkin tidak diketahui oleh tim keamanan.
- Sebagai contoh, dokumen rahasia dapat tetap tersimpan di workstation karyawan, muncul di layanan penyimpanan cloud yang tidak disetujui, terduplikasi di folder bersama, atau berada di repositori dengan hak akses yang tidak sesuai.
Tanpa penemuan dan klasifikasi secara berkelanjutan, data tersebut dapat berada di luar pengawasan tim keamanan dan menimbulkan risiko yang signifikan.
2. Pencegahan Kebocoran Data yang Menyeluruh
DLP modern harus mampu mendeteksi dan mencegah kebocoran data sensitif tanpa bergantung pada format penyimpanan atau pengiriman informasi. Cakupannya meliputi file dan dokumen, teks mentah, gambar, dokumen hasil pemindaian, arsip, source code, rekaman audio, dan jenis konten lainnya. Teknologi deteksi lanjutan seperti OCR, speech-to-text, dan analisis kemiripan konten membantu mengenali informasi yang dilindungi meskipun formatnya telah diubah.
Cakupan kanal sama pentingnya. Solusi DLP modern sebaiknya memantau cara utama karyawan bertukar atau memindahkan data perusahaan, termasuk email, browser web, layanan cloud, aplikasi Microsoft 365, platform pesan instan dan kolaborasi, perangkat USB, printer, sumber daya jaringan, serta alat akses jarak jauh seperti RDP, TeamViewer, atau AnyDesk. Semakin luas cakupannya, semakin menyeluruh perlindungan yang dapat diberikan.
3. Pencadangan Otomatis Informasi Penting
Next-Gen DLP dapat menyediakan pencadangan otomatis untuk informasi yang penting bagi bisnis.
Sistem canggih dapat menggunakan analisis konten untuk menentukan informasi mana yang perlu dipertahankan. Alih-alih menyalin semuanya dan menghabiskan kapasitas penyimpanan, pencadangan berbasis konten hanya menyimpan data rahasia atau penting yang relevan.
Hal ini membantu melindungi informasi penting dari penghapusan, sabotase, atau perubahan tanpa izin, sekaligus mendukung investigasi insiden dengan mempertahankan salinan asli.
4. Analisis Risiko Orang Dalam dan Perilaku Pengguna
Risiko bisnis saat ini jauh melampaui kebocoran data.
Organisasi juga menghadapi ancaman internal yang lebih luas seperti fraud perusahaan, termasuk manipulasi dan pemalsuan dokumen, spionase perusahaan, sabotase, skema kickback, penyalahgunaan informasi rahasia, konflik kepentingan, serta perilaku karyawan lain yang mencurigakan atau berpotensi merugikan. Insiden semacam ini dapat menimbulkan dampak finansial dan reputasi yang serius.
Karena itu, DLP modern perlu memantau bukan hanya transfer data, tetapi juga aktivitas pengguna dan pola perilaku di seluruh sistem perusahaan. Dengan menganalisis komunikasi, operasi file, aktivitas web, penggunaan aplikasi, dan tindakan karyawan lainnya, sistem dapat mengidentifikasi anomali serta kombinasi indikator risiko yang dapat menunjukkan ancaman orang dalam yang sedang berkembang sebelum menjadi insiden serius.
UEBA (User & Entity Behavior Analytics) dapat membantu mendeteksi pola yang mengindikasikan risiko orang dalam, seperti karyawan mengakses file di luar lingkup kerja normal, mengumpulkan data dalam volume yang tidak biasa, menggunakan alat yang tidak disetujui, mencoba melewati kontrol keamanan, atau menunjukkan perubahan mendadak pada pola kerja yang sebelumnya stabil. Hal ini membantu tim keamanan mengidentifikasi pengguna berisiko dan ancaman yang mulai muncul sejak dini.
5. Kontrol Penggunaan AI
Generative AI telah menciptakan kanal risiko keamanan data baru yang pada awalnya tidak dirancang untuk ditangani oleh arsitektur DLP tradisional.
Karyawan semakin sering menggunakan layanan AI untuk merangkum dokumen, menyiapkan email, menganalisis informasi, dan menjalankan berbagai tugas sehari-hari. Alat tersebut dapat meningkatkan produktivitas, tetapi juga membuka cara baru bagi informasi rahasia untuk keluar dari lingkungan perusahaan.
Sebagai contoh, karyawan dapat:
- mengunggah dokumen rahasia ke layanan AI publik;
- menempelkan teks sensitif ke dalam prompt;
- tanpa sengaja mengungkapkan data pribadi atau data yang diatur;
- memparafrasekan informasi dengan cara yang dapat melewati kontrol keamanan tradisional.
Next-Gen DLP dapat membantu organisasi memantau interaksi tersebut, mengontrol akses ke layanan AI, dan mendeteksi upaya menyamarkan informasi sensitif untuk melewati mekanisme perlindungan. Dengan demikian, tim keamanan dapat memahami bagaimana AI digunakan di seluruh organisasi dan mengurangi risiko paparan data rahasia melalui alat-alat baru.
Untuk mempelajari lebih lanjut tentang bagaimana DLP modern dapat mengamankan penggunaan AI, lihat white paper SearchInform AI as a Data Leak Channel.
6. Watermarking
Salah satu skenario kebocoran data paling berbahaya adalah skenario yang melewati kontrol konvensional atas email, penyimpanan cloud, perangkat removable, dan kanal lain yang dipantau: karyawan memotret informasi rahasia yang tampil di layar.
Platform Next-Gen DLP dapat mengatasi risiko ini melalui watermarking. Identitas unik yang disematkan pada informasi yang ditampilkan atau diproses dapat membantu spesialis keamanan menentukan workstation atau pengguna yang terkait dengan dokumen, screenshot, atau foto yang bocor.
Watermarking memiliki dua fungsi. Pertama, meningkatkan keterlacakan. Jika informasi yang dilindungi muncul di luar perusahaan, investigator memiliki bukti tambahan yang dapat membantu menentukan sumbernya. Kedua, memberikan efek pencegahan. Karyawan yang mengetahui bahwa informasi rahasia dapat ditelusuri kembali kepada mereka cenderung lebih berhati-hati dan lebih kecil kemungkinannya untuk sengaja mencuri atau mengungkapkannya.
7. Analitik Penggunaan Perangkat Lunak dan Perangkat Keras
Next-Gen DLP dapat memberikan data kepada tim TI di luar kejadian keamanan tradisional dengan mengumpulkan informasi tentang perangkat lunak, perangkat keras, dan aktivitas pengguna. Hal ini membantu mengidentifikasi risiko keamanan sekaligus pengeluaran yang tidak perlu.
Laporan penggunaan perangkat lunak dapat mengungkap aplikasi yang tidak disetujui atau tidak berlisensi, alat akses jarak jauh yang berpotensi berbahaya, shadow IT, lisensi perangkat lunak yang tidak digunakan, dan langganan yang redundan. Pemantauan perangkat keras dan infrastruktur juga dapat memberikan informasi mengenai trafik jaringan, penggunaan penyimpanan, dan beban sumber daya.
Analitik ini mendukung keamanan sekaligus optimalisasi biaya, membantu tim TI menghapus perangkat lunak yang berisiko atau tidak perlu, mengurangi pengeluaran untuk layanan yang kurang digunakan, dan memanfaatkan infrastruktur perusahaan dengan lebih efisien.
8. Analitik Tenaga Kerja dan HR
Next-Gen DLP dapat menyediakan data objektif bagi departemen HR dan manajer mengenai bagaimana pekerjaan diatur di seluruh perusahaan.
Informasi yang dikumpulkan melalui pemantauan produktivitas dapat membantu organisasi:
- mengidentifikasi karyawan yang secara rutin bekerja lembur;
- mendeteksi beban kerja yang berpotensi berlebihan;
- mengenali tanda ketidakpuasan atau konflik internal;
- mengidentifikasi pola tidak aktif yang berulang;
- mengevaluasi keterlibatan karyawan;
- mengidentifikasi pemimpin informal atau karyawan yang berpotensi dipromosikan;
- membuat keputusan yang lebih berbasis data terkait rotasi dan penunjukan jabatan.
Hal ini memberi manajemen sumber data tambahan untuk mengambil keputusan mengenai distribusi beban kerja, retensi, rotasi, dan penunjukan, sekaligus mengurangi kebutuhan akan alat terpisah untuk memantau aktivitas karyawan.
9. Analitik Proses Bisnis dan Nilai Lintas Departemen
Next-Gen DLP dapat mengubah data keamanan yang terkumpul menjadi informasi yang dapat digunakan oleh berbagai departemen dan untuk beragam tujuan bisnis. Dengan menganalisis komunikasi dan aktivitas pengguna, organisasi dapat menyelidiki keluhan pelanggan, mengevaluasi kualitas komunikasi, mengidentifikasi bottleneck proses, serta mendukung kepatuhan terhadap kebijakan internal dan regulasi.
Nilai DLP dengan demikian melampaui tim keamanan: spesialis kepatuhan dapat menggunakan data untuk pelaporan, manajer dapat memperbaiki alur kerja dan kualitas layanan, sementara manajemen senior dapat memperoleh pemahaman yang lebih baik mengenai risiko operasional dan proses di seluruh organisasi.
Untuk melihat use case praktis secara lebih rinci, baca How DLP Empowers Business Departments.
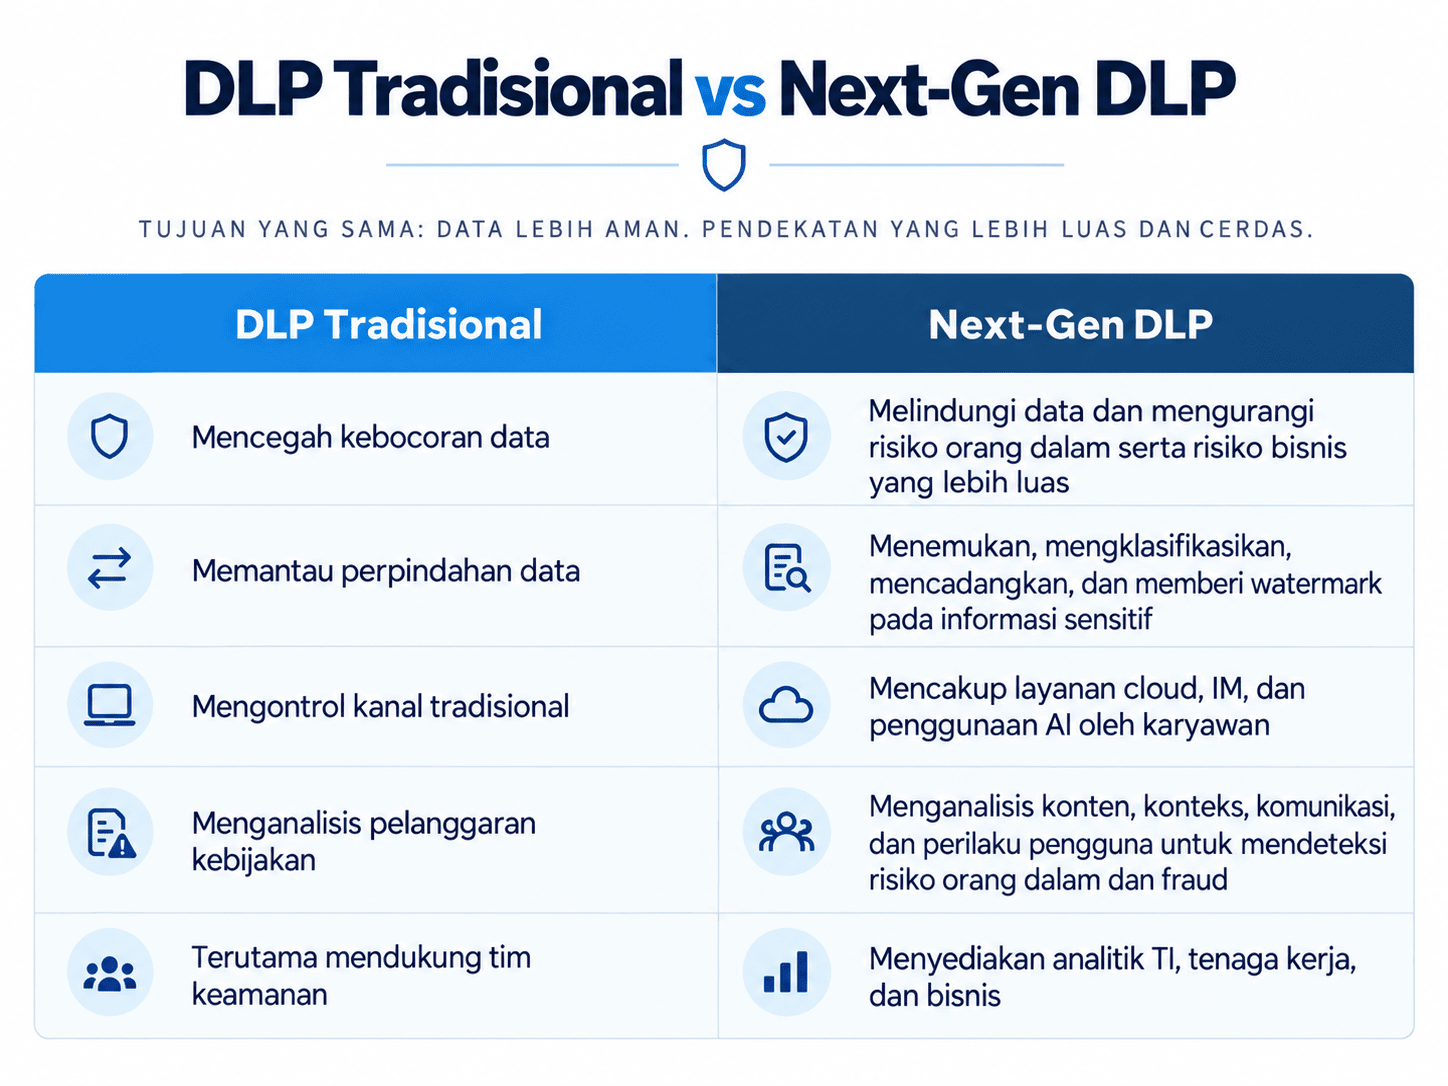
DLP Tradisional vs Next-Gen DLP
Perbedaan antara kedua pendekatan dapat diringkas sebagai berikut:
Kesimpulan
DLP modern bukan lagi sekadar alat untuk memblokir transfer data rahasia; kini DLP telah menjadi platform perlindungan bisnis.
Dengan menggabungkan penemuan dan klasifikasi data, pencadangan data penting, kontrol penggunaan AI, watermarking, analitik TI, analitik tenaga kerja, analisis risiko orang dalam, dan analitik proses bisnis dalam satu platform terpadu, Next-Gen DLP menyatukan berbagai fungsi keamanan dan bisnis dalam satu sistem.
Bagi tim keamanan, hal ini berarti pemahaman yang lebih baik tentang data sensitif dan risiko terkait karyawan. Bagi TI, HR, kepatuhan, dan manajemen, sistem menyediakan informasi yang dapat membantu mengoptimalkan biaya, memperbaiki alur kerja, dan mendukung keputusan yang lebih berbasis data.
SearchInform Risk Monitor adalah platform Next-Gen DLP yang menggabungkan perlindungan data, mitigasi ancaman orang dalam, dan analitik proses bisnis dalam satu platform untuk perlindungan 360°. Coba Risk Monitor secara gratis.
TENTANG SEARCHINFORM
SearchInform adalah vendor produk keamanan informasi dan manajemen risiko. Klien perusahaan mencakup lebih dari 4.000 perusahaan di lebih dari 20 negara. Saat ini, tim menyediakan produk dan layanan untuk perlindungan komprehensif terhadap ancaman orang dalam di semua tingkat sistem informasi perusahaan: FileAuditor (solusi kelas DCAP); sistem DLP dengan fungsionalitas yang diperluas; Risk Monitor (platform canggih untuk mitigasi ancaman orang dalam); sistem SIEM; layanan outsourcing keamanan informasi.
 Berlangganan buletin kami!
Tetap update dengan tren industri dan pelajari cara melindungi diri Anda dari kebocoran data dan insiden keamanan siber.
Produk SearchInform diakui oleh

